Pour équipes
Formez votre équipe à
utiliser l'IA pour du vrai travail cyber
Votre équipe apprend à utiliser l'IA dans de vrais workflows de sécurité — recon, triage, rapports — et garde le jugement pour vérifier ce qu'elle produit.
Après la formation, votre équipe exécute des workflows augmentés par l'IA sur votre propre environnement — avec la vérification intégrée à chaque étape.
Usage ad hoc de l'IA vs après la formation
Avant
IA utilisée ad hoc — copier-coller de prompts, sorties non vérifiées, règles floues
Après
L'IA dans des workflows de sécurité structurés — vérifiés, révisés, répétables
Des prompts collés dans la fenêtre de clavardage la plus proche
Des workflows nommés que toute l'équipe exécute de la même façon
Des sorties d'IA copiées telles quelles dans les billets et rapports
Chaque découverte reproduite et validée avant d'être consignée
Aucune règle partagée sur les données confiées au modèle
Des limites claires : ce que l'IA peut toucher, ce qui reste hors ligne
Un enthousiaste qui devine seul
Une équipe qui passe en revue le travail assisté par IA de chacun
Des outils et scripts qui meurent avec leur auteur
Des pipelines réutilisables que l'équipe garde après l'atelier
Pour qui
À qui s'adresse cette formation ?
Équipes sécurité
Équipes de pentest, red team et SOC qui veulent que l'IA multiplie leur savoir-faire — sans renoncer à la vérification.
Équipes TI & infrastructure
Administrateurs systèmes et réseaux qui veulent trouver et corriger les problèmes de sécurité des systèmes qu'ils gèrent — avec l'IA pour le gros du travail.
Responsables sécurité
La responsabilité du risque, le budget de formation : donnez à votre équipe des workflows qui font de l'IA un atout plutôt qu'un risque fantôme.
Comment ça se passe : format atelier en direct
Ce n'est pas une bibliothèque de vidéos. C'est un atelier interactif où votre équipe apprend en faisant, avec de l'encadrement en temps réel et de la rétroaction sur votre propre environnement.
Démo de workflow en direct
Un vrai workflow de mandat augmenté par l'IA, exécuté de bout en bout — recon, triage, rapports — et où les décisions humaines interviennent.
Théorie & contexte
Pourquoi ces workflows fonctionnent, ce qu'ils ratent, et comment traiter la sortie de l'IA comme des hypothèses à vérifier — pas des réponses à croire.
Pratique hands-on
Votre équipe exécute les mêmes workflows dans des labs sécurisés qui se réinitialisent — en bâtissant des réflexes d'opérateur, pas en regardant.
Q&R & votre environnement
Questions sur votre stack spécifique répondues directement, avec des conseils adaptés pour amener l'IA dans vos opérations.
Pourquoi le format atelier fonctionne mieux
Apprentissage en temps réel : réponses immédiates aux questions de votre équipe
Adapté à l'entreprise : discussion de votre infrastructure et de vos défis réels
Pratique interactive : apprendre en faisant, pas seulement en regardant
Rétroaction d'expert : encadrement personnalisé de l'approche de votre équipe
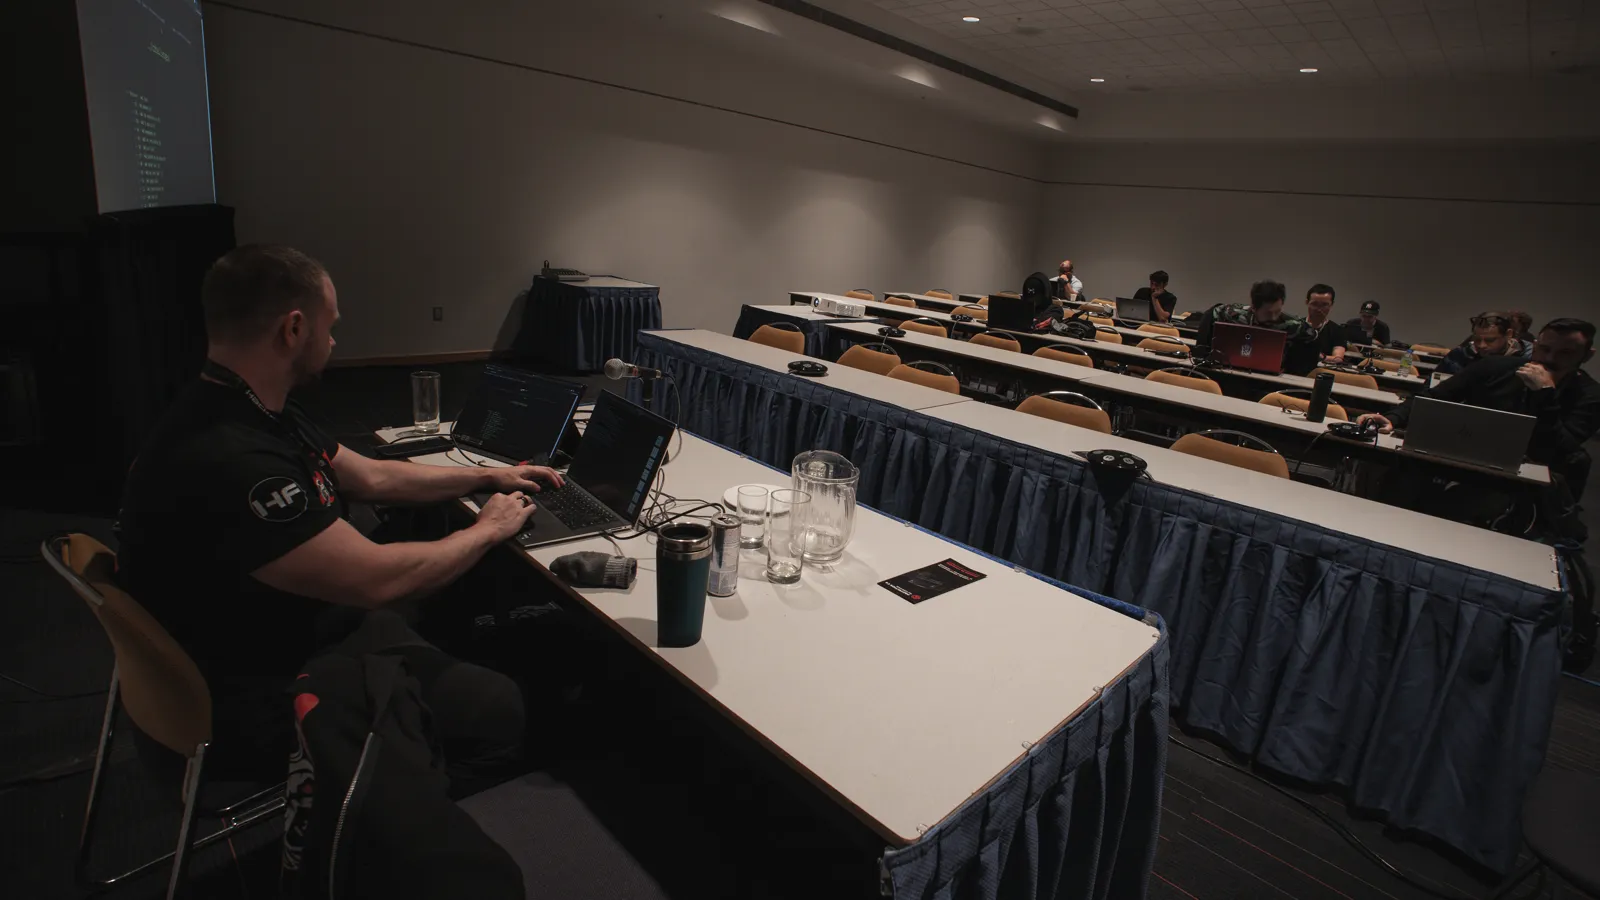
Exemple d'horaire
Un exemple d'horaire
Chaque atelier est adapté à votre environnement, mais la trame tient. Voici comment une session typique se déroule.
- Démo d'ouverture — un vrai workflow augmenté par l'IA, de bout en bout (45 min)
- Théorie en contexte — ce que l'IA fait bien, où elle fabule (45 min)
- Labs encadrés — votre équipe exécute le workflow sur des cibles réinitialisables (90 min)
- Ronde de vérification — valider ce que les labs ont produit, éliminer le bruit (45 min)
- Débreffage — quoi appliquer en premier lundi (15 min)
- Démo d'ouverture & théorie — vrai workflow, points de décision, modes d'échec (2 h)
- Labs du matin — workflows de recon et de triage sur vos propres cibles (2 h)
- Labs de l'après-midi — automatisation et rapports que vous bâtissez et gardez (2 h)
- Atelier de vérification — un triage des découvertes qui survit à la révision (1 h)
- Votre environnement — questions sur votre stack, conseils adaptés, prochaines étapes (1 h)
Les horaires s'ajustent au rythme de votre équipe et au format choisi — les formules multi-semaines étalent le même arc sur plusieurs semaines.
Ce avec quoi votre équipe repart
Workflows de recon augmentés par l'IA
Cartographier une surface d'attaque avec l'OSINT piloté par LLM et l'énumération automatisée — et savoir quelles pistes méritent d'être poursuivies.
Un triage des découvertes qui tient
Séparer le signal du bruit de l'IA : valider, reproduire et prioriser les découvertes avant qu'elles n'atteignent un rapport ou un billet.
Une automatisation que vous gardez
Modèles Nuclei, scripts personnalisés et pipelines IA bâtis pendant l'atelier — à vous de les exécuter après la fin.
Détection & réponse assistées par IA
Réduire la fatigue d'alertement avec une IA qui priorise et prépare les enquêtes — vos analystes prennent les décisions.
Se défendre contre les attaques assistées par IA
Comprendre comment les attaquants utilisent réellement l'IA — hameçonnage, recon, exploitation automatisée — et bâtir des défenses qui tiennent.
Des rapports que vous pouvez signer
L'IA rédige le brouillon, votre équipe vérifie et l'assume — des découvertes claires, de vraies corrections, pas de CVE hallucinées.
Module de démarrage rapide : des gains dès la première semaine
« Les 5 principales vulnérabilités à vérifier dans votre réseau dès aujourd'hui »
Un point de départ concret que votre équipe peut exécuter immédiatement — quoi chercher, comment vérifier avec l'IA dans la boucle, et comment corriger ce que vous trouvez.
Ce qui a pris 10 ans et des centaines de pentests à apprendre, distillé en une liste de vérification actionnable — avec le contexte pour comprendre chaque ligne.
Inclus avec chaque atelier
Guide CISA du top 10 des vecteurs d'attaque
Un aperçu pratique des vulnérabilités les plus critiques, relié aux vérifications que votre équipe a apprises à exécuter.
Accès à la communauté
Discussions continues avec des opérateurs qui ajoutent l'IA à leur travail de sécurité — des réponses après la fin de l'atelier.
Environnements de lab réinitialisables
Pratiquez autant que nécessaire avec des labs qui se réinitialisent à la demande. Aucune installation, aucun entretien.
Ateliers enregistrés & mises à jour
Accès aux enregistrements des sessions et aux mises à jour futures au fil de l'évolution des techniques et des outils.
Preuve : cette méthode fonctionne
Des résultats réels, pas des promesses
À chaque formation livrée, au moins un participant a trouvé une vraie vulnérabilité dans son environnement de production dès le premier jour.
Ce n'est pas de la théorie. Les participants appliquent les workflows à leurs propres systèmes et trouvent des problèmes qui comptent — puis les corrigent.
Résultat attendu : votre équipe identifie de vraies vulnérabilités dans votre propre environnement pendant la formation.
Expérience réelle
10+ années de pentest professionnel — à trouver exactement les vulnérabilités qu'on vous enseigne à prévenir.
Prouvé en congrès
Formation et conception de défis dans les grands congrès de cybersécurité : Hackfest, GoSec et NorthSec.
Confiance d'entreprises
Des entreprises — dont des équipes Fortune 500 — nous font confiance pour former leurs gens au vrai travail de sécurité.
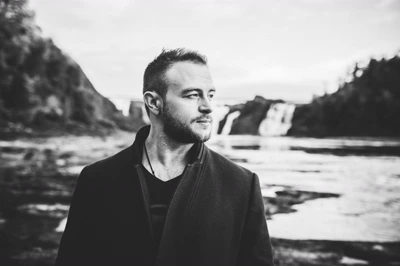
Simon Nolet
Fondateur & formateur principal
Chaque workflow de cette formation vient des 10+ années de pentest pratique de Simon — les mêmes vulnérabilités, les mêmes points de décision, maintenant enseignés avec l'IA dans la boucle.
Ce que disent les participants
« J'ai participé à l'atelier "Mettez vous dans la peau d'un pentester!" animé par Simon lors du GoSEC 2024. L'atelier était très intéressant puisqu'il s'adressait à toutes les personnes en cybersécurité peu importe leurs connaissances et expérience en pentesting! »
« J'ai eu l'opportunité de participer à l'atelier de Simon Nolet lors du GoSec 2024. Je dois avouer que l'exercice était vraiment amusant et même un peu addictif. Une fois que l'on commence à résoudre les défis, on a envie de continuer. »
FAQ
Questions fréquentes
Amenez l'IA dans le travail de sécurité de votre équipe
Parlez-nous de votre environnement et de vos objectifs. On vous dira quels workflows conviennent à votre équipe — et on vous le dira franchement si la formation n'est pas la bonne prochaine étape.
Consultation gratuite de 30 minutes
Lors de cet appel, nous :
Évaluons vos écarts de sécurité actuels
Vous donnons une perspective d'opérateur sur votre environnement
Esquissons un plan d'apprentissage sur mesure pour votre équipe
Vous montrons exactement comment commencer
Aucune pression de vente. Juste des conseils pratiques adaptés à votre environnement.